Tài nguyên / Industry Perspectives
Tài nguyên / Industry Perspectives
Báo cáo 2026 của Unit 42 cho thấy 25% số vụ xâm nhập diễn tiến nhanh nhất đã đạt tới giai đoạn đưa dữ liệu ra ngoài chỉ sau 1,2 giờ, so với 4,8 giờ trong năm trước. Một cảnh báo xuất hiện lúc 2 giờ sáng vì thế có thể đã trở thành sự cố nghiêm trọng trước khi ngày làm việc bắt đầu. Khi ảnh hưởng lan sang hệ thống vận hành hoặc dữ liệu khách hàng, doanh nghiệp đồng thời chịu chi phí xử lý, thời gian ngừng hoạt động và nguồn lực khôi phục. Phát hiện, phản ứng và khôi phục vì vậy cần được xem như một năng lực vận hành liên tục.
Khi gián đoạn kỹ thuật trở thành tổn thất kinh doanh
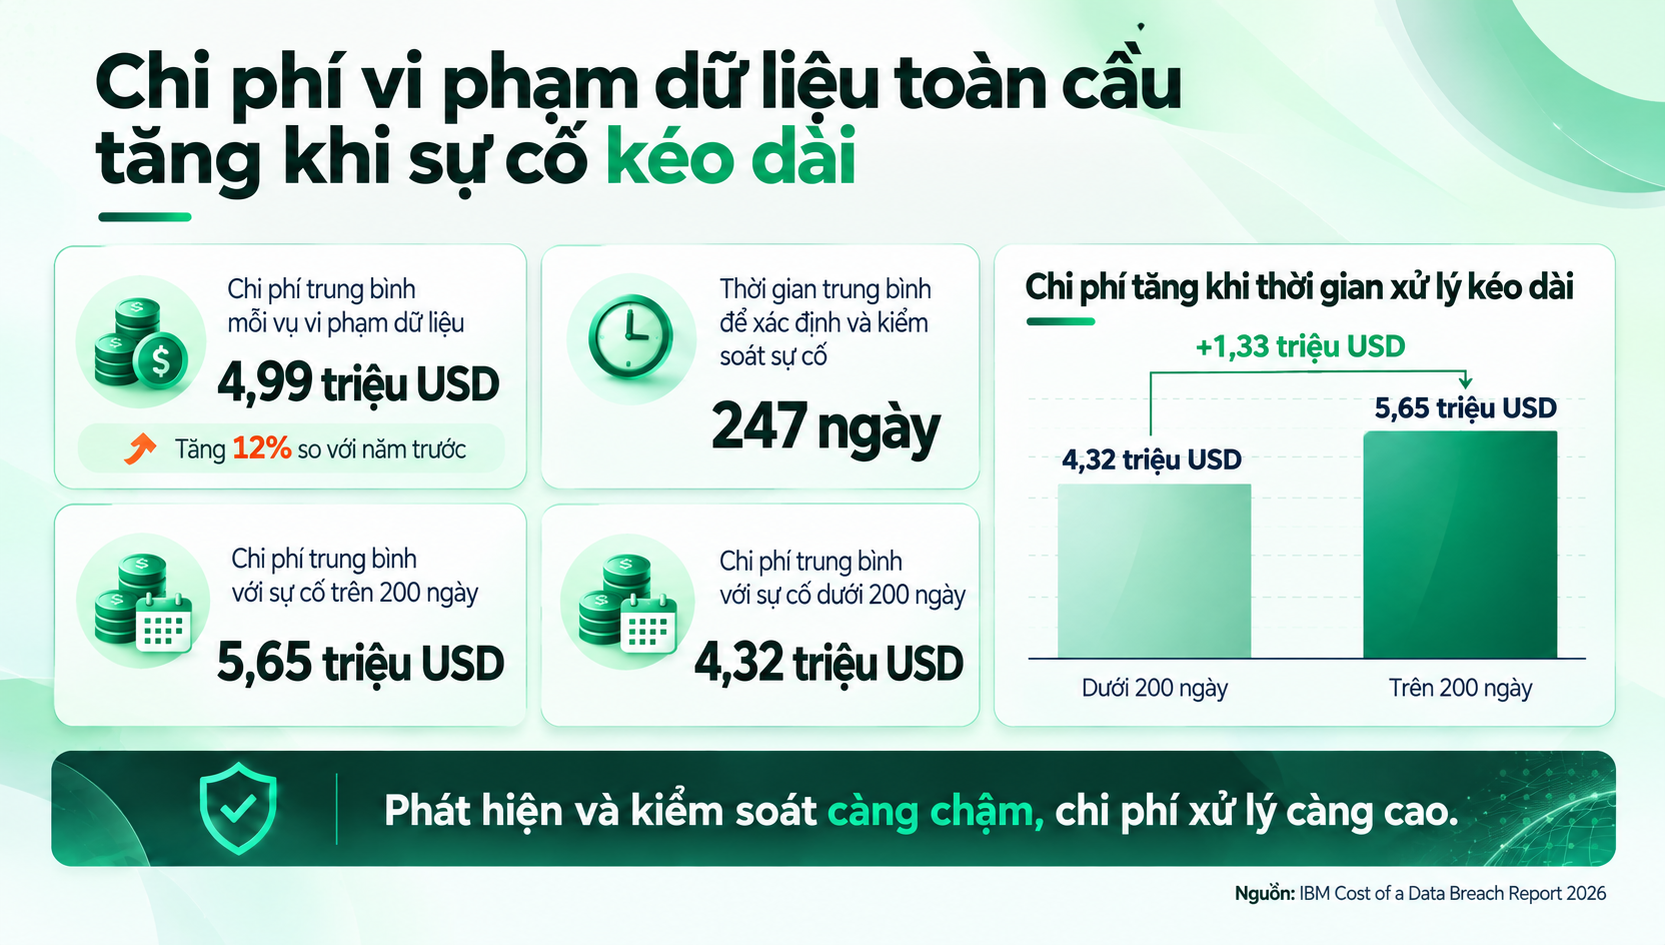
Theo IBM Cost of a Data Breach Report 2026, chi phí trung bình toàn cầu của một vụ rò rỉ dữ liệu là 4,44 triệu USD. Báo cáo cũng cho thấy các tổ chức mất trung bình 241 ngày để phát hiện và kiểm soát một vụ rò rỉ, trong đó 80 ngày là thời gian phát hiện và 161 ngày là thời gian khắc phục. Điều này cho thấy một cảnh báo bị bỏ qua không chỉ làm tăng thời gian xử lý, mà còn có thể mở rộng phạm vi dữ liệu và hệ thống bị ảnh hưởng.
Hệ quả không chỉ dừng ở chi phí kỹ thuật. Khi ERP, hệ thống thanh toán hoặc dây chuyền sản xuất bị ảnh hưởng, doanh nghiệp có thể phải tạm dừng giao dịch, chuyển sang vận hành thủ công và xử lý khối lượng công việc tồn đọng. Đồng thời, doanh nghiệp còn phát sinh chi phí điều tra, thuê chuyên gia, khôi phục dữ liệu và kiểm thử hệ thống. Nếu sự cố liên quan đến dữ liệu hoặc ảnh hưởng đến cam kết dịch vụ, doanh nghiệp có thể phải đối mặt với rủi ro tuân thủ và suy giảm uy tín.
Vì vậy, “mỗi giờ gián đoạn” không chỉ là doanh thu mất đi. Chi phí còn phụ thuộc vào hệ thống bị ảnh hưởng, thời điểm xảy ra sự cố và thời gian cần để vận hành an toàn trở lại. Thời gian phát hiện và khắc phục càng dài, doanh nghiệp càng có nguy cơ chịu chi phí cao hơn, phạm vi ảnh hưởng rộng hơn và thời gian phục hồi kéo dài hơn.
Để giảm tác động sự cố, doanh nghiệp cần:
Xác định các hệ thống, dữ liệu và quy trình kinh doanh trọng yếu.
Xác định mức gián đoạn có thể chấp nhận và thứ tự ưu tiên khôi phục.
Phân công đầu mối, quyền quyết định và cơ chế chuyển cấp.
Thiết lập hoạt động giám sát, đánh giá kiểm soát và cập nhật rủi ro.
Sử dụng NIST CSF 2.0 làm khung tham chiếu năng lực an ninh mạng
Phát hiện sớm các cuộc tấn công có tốc độ diễn biến và mở rộng nhanh chóng
Kiểm soát chặt chẽ danh tính và quyền truy cập
Quản lý rủi ro phát sinh từ nhà cung cấp, SaaS và chuỗi cung ứng.
NIST CSF 2.0 – Khung tham chiếu cho năng lực an ninh mạng xuyên suốt
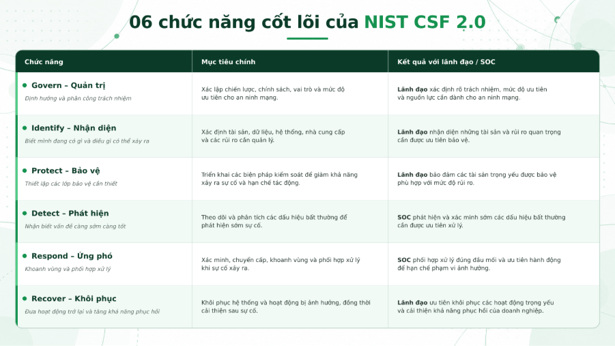
NIST Cybersecurity Framework (NIST CSF) 2.0 là khung hướng dẫn an ninh mạng do Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) phát triển, với sự đóng góp của doanh nghiệp, cơ quan chính phủ và giới chuyên môn. Đây là khung tự nguyện gồm 06 chức năng được thực hiện song song và đồng thời, giúp doanh nghiệp chuẩn hóa cách tổ chức hoạt động an ninh mạng, đo lường hiệu quả và cải thiện năng lực ứng phó rủi ro. Bên cạnh đó, NIST CSF 2.0 còn tạo nên một tiêu chuẩn chung để lãnh đạo, IT và đội an ninh mạng cùng đánh giá mức độ sẵn sàng của tổ chức.
Theo Palo Alto Networks, NIST CSF 2.0 đặc biệt hữu ích với những bài toán an ninh mạng phổ biến mà doanh nghiệp đang phải đối mặt hiện nay:
Trên thế giới, nhiều tập đoàn lớn đã và đang sử dụng NIST CSF như một khung tham chiếu để chuẩn hóa và nâng cao năng lực an ninh mạng, tiêu biểu như SAP. Từ năm 2019, SAP bắt đầu triển khai NIST CSF và thành công đạt Tier 3 – Repeatable cấp tập đoàn vào cuối năm 2023. Điều này cho thấy các hoạt động quản lý rủi ro an ninh mạng đã được chuẩn hóa thành chính sách và quy trình, đồng thời được áp dụng nhất quán trong toàn tổ chức, thay vì phụ thuộc vào cách xử lý riêng lẻ của từng bộ phận. Việc áp dụng NIST CSF cũng giúp SAP có cái nhìn rõ hơn về rủi ro ở các cấp quản lý và tăng khả năng phối hợp giữa IT với các đơn vị kinh doanh.
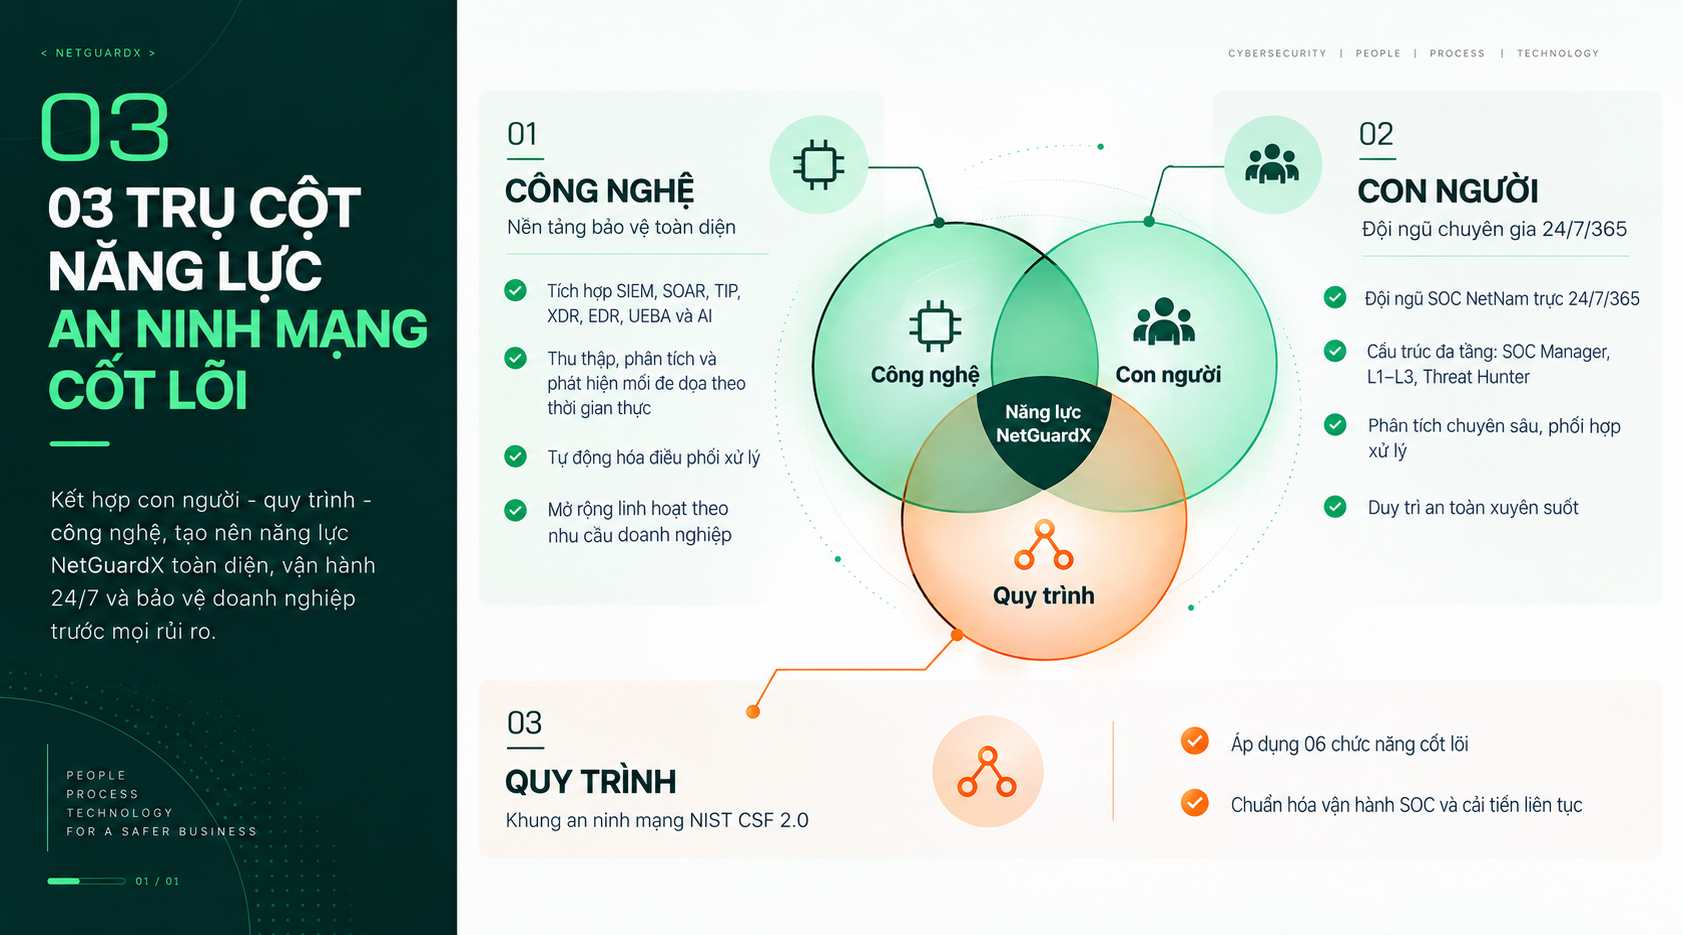
NetGuardX đồng hành cùng doanh nghiệp trên 03 trụ cột năng lực an ninh mạng
Khoảng cách lớn nhất thường không nằm ở việc hiểu lý thuyết hay không, mà ở cách chuyển lý thuyết đó thành năng lực vận hành có thể duy trì mỗi ngày. Từ yêu cầu giám sát liên tục, phát hiện sớm và ứng phó theo vòng đời rủi ro, NetGuardX kết hợp 03 trụ cột năng lực gồm con người, quy trình và công nghệ:
Khi 03 trụ cột vận hành đồng bộ, doanh nghiệp có thể rút ngắn khoảng cách từ cảnh báo đế xác minh và xử lý. Đây là nền tảng để hạn chế phạm vi ảnh hưởng, ưu tiên khôi phục đúng hệ thống và giảm nguy cơ sự cố kỹ thuật phát triển thành gián đoạn kinh doanh kéo dài. Tư vấn thêm!
Chủ động trước khi sự cố làm gián đoạn vận hành
Doanh nghiệp không thể dự đoán chính xác thời điểm một cuộc tấn công xảy ra, nhưng có thể chủ động nâng cao năng lực an ninh mạng.
Trước tiên, doanh nghiệp nên đánh giá hiện trạng an ninh mạng, xác định những khoảng trống về nhân sự, quy trình và công nghệ, từ đó xây dựng lộ trình cải thiện phù hợp với mức độ rủi ro và mục tiêu vận hành.
Trên cơ sở đó, doanh nghiệp có thể hoạch định ngân sách đầu tư theo mức độ ưu tiên, tập trung trước vào các hệ thống và kiểm soát có ảnh hưởng lớn đến hoạt động kinh doanh, đồng thời phân bổ chi phí theo từng giai đoạn thay vì đầu tư dàn trải. Cách tiếp cận này giúp cân đối giữa yêu cầu bảo vệ, khả năng tài chính và hiệu quả vận hành, đồng thời tạo cơ sở để đo lường kết quả và điều chỉnh ngân sách khi rủi ro thay đổi.
Hotline: 1900 1586
Email: marketing@netnam.vn
Website: https://netnam.com/netguardx
NETNAM CORPORATION – 30 năm cung cấp giải pháp mạng và dịch vụ công nghệ thông tin uy tín cho doanh nghiệp
Trụ sở chính: Tầng 2, Tòa nhà HITC, 239 Xuân Thủy, Phường Cầu Giấy, Hà Nội
Chi nhánh: 7 Nguyễn Thị Minh Khai, Phường Sài Gòn, TP. Hồ Chí Minh
Văn phòng đại diện: 2 Quang Trung, Phường Hải Châu, Đà Nẵng
Nguồn tham khảo:
Doanh nghiệp của bạn mất bao lâu để phát hiện một cuộc tấn công? NetGuardX đánh giá hiện trạng và bàn giao đề xuất lộ trình giám sát trong 5 ngày làm việc.
Đặt lịch đánh giá