Tài nguyên / Network Reliability
Tài nguyên / Network Reliability
Doanh nghiệp cung cấp dịch vụ CNTT thuê ngoài (ITO) thường giữ vai trò kết nối nhiều bên trong quá trình cung cấp dịch vụ, từ đội ngũ vận hành nội bộ, khách hàng đến nhà cung cấp và đối tác công nghệ. Với vị trí này, ITO trở thành một mắt xích quan trọng trong chuỗi dịch vụ CNTT, được khách hàng tin cậy để vận hành, hỗ trợ và xử lý các vấn đề liên quan đến hệ thống. Tuy nhiên, chính mức độ tin cậy này cũng có thể bị kẻ gian lợi dụng: khi danh tính hoặc kênh trao đổi của ITO bị giả mạo, một yêu cầu bất thường có thể dễ tạo cảm giác hợp lệ hơn và tác động không chỉ đến nội bộ doanh nghiệp mà còn đến giao dịch, hoạt động phối hợp và mối quan hệ với khách hàng, đối tác.
Tháng 9/2026, Microsoft công bố một chiến dịch gian lận qua email doanh nghiệp, trong đó hơn một triệu email được gửi chỉ trong ba ngày. Kẻ tấn công giả danh lãnh đạo doanh nghiệp, sử dụng hóa đơn giả mang thương hiệu ServiceNow và dựng chuỗi trao đổi nhằm thuyết phục bộ phận phụ trách thanh toán thực hiện khoản chuyển gần 50.000 USD. Nhóm doanh nghiệp dịch vụ CNTT và tư vấn doanh nghiệp cũng nằm trong số các lĩnh vực bị nhắm tới trong chiến dịch này. Điểm đáng chú ý là Microsoft không ghi nhận bằng chứng cho thấy hệ thống của ServiceNow bị xâm nhập. Thay vào đó, kẻ tấn công lợi dụng tên tuổi, thương hiệu và các tên miền gần giống để khiến email, hóa đơn và chuỗi trao đổi trông như một giao dịch hợp lệ.
Gian lận qua email doanh nghiệp, hay Business Email Compromise (BEC), là hình thức kẻ tấn công giả danh cá nhân hoặc tổ chức đáng tin cậy nhằm thuyết phục người nhận thực hiện các hành động như chuyển tiền, thay đổi thông tin thanh toán hoặc cung cấp dữ liệu nhạy cảm.
Điểm đáng lưu ý là BEC không nhất thiết bắt đầu từ việc chiếm quyền một tài khoản email thật. Kẻ tấn công có thể sử dụng địa chỉ hoặc tên miền gần giống, giả tên hiển thị của lãnh đạo, khách hàng hay nhà cung cấp để tạo cảm giác quen thuộc. Trong những trường hợp khác, tài khoản email hợp lệ có thể thực sự bị chiếm quyền và tiếp tục được sử dụng ngay trong chuỗi trao đổi đang diễn ra, khiến yêu cầu gian lận càng khó nhận biết.
Microsoft ghi nhận trong quý II/2026 rằng 87–92% email liên hệ ban đầu trong các vụ BEC chỉ là những trao đổi mở đầu đơn giản, chưa đề cập trực tiếp đến giao dịch tài chính hay tài liệu cụ thể. Điều này cho thấy kẻ tấn công thường không đưa ra yêu cầu nhạy cảm ngay từ đầu, mà từng bước tạo cảm giác tin cậy và bình thường trước khi dẫn dắt người nhận tới hành động mong muốn.
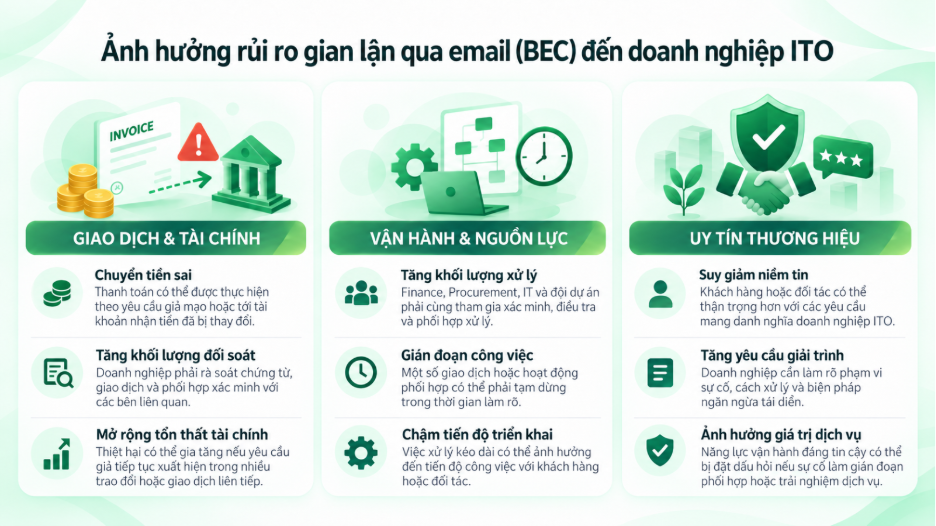
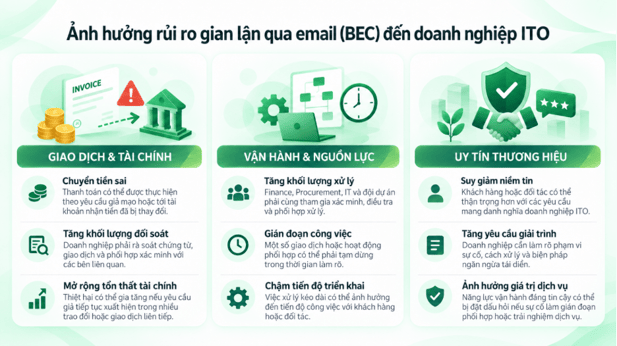
Đối với doanh nghiệp ITO, rủi ro BEC cần được nhìn trong bối cảnh của mối quan hệ tin cậy giữa nhiều bên cùng tham gia cung cấp dịch vụ. Khi một yêu cầu giả mạo được lồng vào những trao đổi nghiệp vụ vốn quen thuộc, tác động của BEC có thể lan rộng từ giao dịch tài chính sang hoạt động vận hành, nguồn lực nội bộ và mối quan hệ với khách hàng, đối tác.
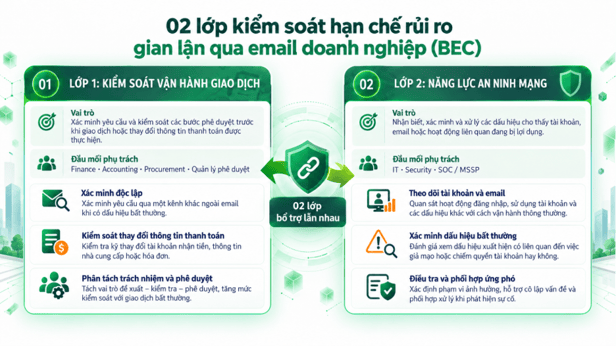
Để hạn chế rủi ro BEC, doanh nghiệp ITO cần duy trì 02 lớp kiểm soát bổ trợ cho nhau: lớp kiểm soát vận hành giúp giảm rủi ro phát sinh từ quy trình và quyết định nghiệp vụ, trong khi lớp an ninh mạng giúp doanh nghiệp duy trì khả năng quan sát, xác minh và ứng phó trước các dấu hiệu bất thường
Duy trì năng lực an ninh mạng phù hợp với hoạt động ITO
Đối với doanh nghiệp ITO, bài toán không chỉ nằm ở việc phát hiện một email đáng ngờ, mà còn ở khả năng duy trì năng lực an ninh mạng phù hợp với quy mô vận hành và nguồn lực thực tế. Trong khi đội ngũ nội bộ vẫn phải ưu tiên cho hoạt động hỗ trợ và cung cấp dịch vụ hằng ngày, việc tự xây dựng đầy đủ mọi năng lực chuyên sâu ngay từ đầu không phải lúc nào cũng cấp thiết.
NetGuardX được phát triển theo mô hình Managed Security Services (MSSP), với hệ sinh thái dịch vụ xây dựng từ chính nhu cầu và hành trình phát triển của doanh nghiệp. Thay vì áp dụng một mô hình cố định, NetGuardX giúp doanh nghiệp ITO bổ sung năng lực phù hợp theo mức độ rủi ro, quy mô vận hành và yêu cầu từ khách hàng; đồng thời tận dụng các khoản đầu tư bảo mật hiện có, tăng cường nguồn lực chuyên môn tại những khâu cần thiết và duy trì khả năng ứng phó khi phát sinh sự cố.
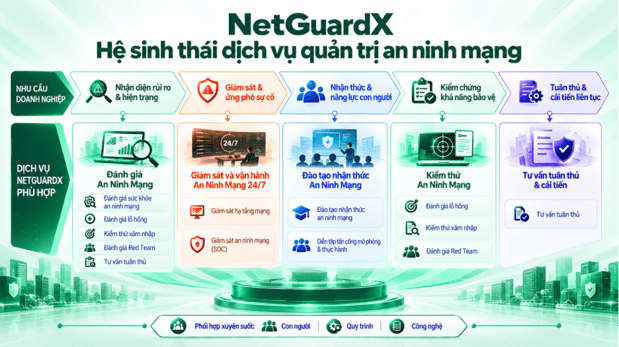
Qua đó, ITO có thể củng cố năng lực an ninh mạng mà không làm gia tăng quá mức áp lực lên đội ngũ nội bộ, đồng thời duy trì mức độ tin cậy cần thiết trong quá trình cung cấp dịch vụ cho khách hàng.
Tìm hiểu thêm về dịch vụ NetGuardX!
Hotline: 1900 1586
Email: marketing@netnam.vn
Website: https://netnam.com/netguardx
NETNAM CORPORATION – 30 năm cung cấp giải pháp mạng và dịch vụ công nghệ thông tin uy tín cho doanh nghiệp
Trụ sở chính: Tầng 2, Tòa nhà HITC, 239 Xuân Thủy, Phường Cầu Giấy, Hà Nội
Chi nhánh: 7 Nguyễn Thị Minh Khai, Phường Sài Gòn, TP. Hồ Chí Minh
Văn phòng đại diện: 2 Quang Trung, Phường Hải Châu, Đà Nẵng
Tham khảo:
Doanh nghiệp của bạn mất bao lâu để phát hiện một cuộc tấn công? NetGuardX đánh giá hiện trạng và bàn giao đề xuất lộ trình giám sát trong 5 ngày làm việc.
Đặt lịch đánh giá