
Tài nguyên / Manufacturing
Tài nguyên / Manufacturing
Lỗ hổng an ninh mạng là điểm yếu trong phần mềm, thiết bị hoặc cấu hình có thể bị tin tặc lợi dụng để truy cập, thay đổi hoặc gây ảnh hưởng tới hệ thống. Doanh nghiệp có thể nhận biết lỗ hổng trước khi sự cố xảy ra thông qua cảnh báo từ nhà sản xuất, cơ quan an ninh mạng, hoạt động đánh giá định kỳ hoặc yêu cầu kiểm tra từ công ty mẹ và khách hàng.
Với môi trường sản xuất, việc khắc phục trực tiếp không phải lúc nào cũng có thể thực hiện ngay. Một thay đổi trên hệ thống đang phục vụ dây chuyền có thể cần được kiểm tra khả năng tương thích, phối hợp với nhà cung cấp hoặc bố trí vào thời gian bảo trì phù hợp để tránh tạo thêm gián đoạn cho hoạt động sản xuất. Trong khoảng thời gian từ khi phát hiện lỗ hổng đến khi hoàn tất khắc phục, doanh nghiệp cần thực hiện song song hai việc: kiểm soát rủi ro đang tồn tại và chủ động rút ngắn thời gian tới biện pháp xử lý phù hợp. Điều này đòi hỏi doanh nghiệp xác định đúng mức độ ưu tiên, áp dụng biện pháp bảo vệ tạm thời và duy trì khả năng giám sát cho tới khi vấn đề được xử lý hoàn tất.
Khắc phục lỗ hổng cần được cân nhắc cùng yêu cầu vận hành
Khác với các hệ thống văn phòng thông thường, nhiều hệ thống trong nhà máy tham gia trực tiếp vào quá trình điều khiển, giám sát hoặc duy trì dây chuyền sản xuất. Vì vậy, một thay đổi tưởng như nhỏ về phần mềm hoặc cấu hình cũng có thể ảnh hưởng tới khả năng tương thích, tính ổn định hoặc kế hoạch vận hành đã được thiết lập.
Trước khi triển khai biện pháp khắc phục, doanh nghiệp thường phải kiểm tra ảnh hưởng tới hệ thống liên quan, phối hợp với nhà cung cấp và lựa chọn thời điểm phù hợp để hạn chế gián đoạn sản xuất. Với những hệ thống quan trọng, quá trình này còn có thể cần chuẩn bị phương án quay lại trạng thái trước đó nếu thay đổi không hoạt động như dự kiến.
Bởi vậy, việc khắc phục lỗ hổng trong môi trường sản xuất không thể chỉ dựa trên mức độ nghiêm trọng về kỹ thuật. Quyết định phù hợp cần đồng thời xem xét mức độ rủi ro, vai trò của hệ thống đối với sản xuất và khả năng triển khai biện pháp khắc phục mà không tạo thêm gián đoạn không cần thiết. Đây cũng là cơ sở để doanh nghiệp xác định lỗ hổng nào cần ưu tiên xử lý trước và lỗ hổng nào có thể kiểm soát trong thời gian tạm thời.
Ưu tiên xử lý lỗ hổng theo mức độ ảnh hưởng và khả năng kiểm soát
Khi đã xác định một lỗ hổng có liên quan tới hệ thống đang vận hành, bước tiếp theo là quyết định mức độ ưu tiên xử lý. Thay vì dựa duy nhất vào mức độ nghiêm trọng về kỹ thuật, doanh nghiệp cần đặt lỗ hổng trong bối cảnh sử dụng thực tế của hệ thống.
Trước hết, cần xác định hệ thống bị ảnh hưởng đang giữ vai trò gì trong hoạt động sản xuất và mức độ tiếp xúc của hệ thống với các kết nối, tài khoản hoặc môi trường bên ngoài. Tiếp theo, doanh nghiệp đánh giá liệu rủi ro có thể được giảm bớt trong thời gian tạm thời thông qua giới hạn truy cập, thu hẹp kết nối, điều chỉnh một số thiết lập hoặc tăng cường giám sát hay không. Từ những thông tin này, doanh nghiệp có thể phân nhóm để ra quyết định rõ ràng hơn nhằm phân bổ nguồn lực theo đúng mức độ ưu tiên và tập trung xử lý trước những lỗ hổng có khả năng tạo ảnh hưởng lớn tới hoạt động sản xuất.
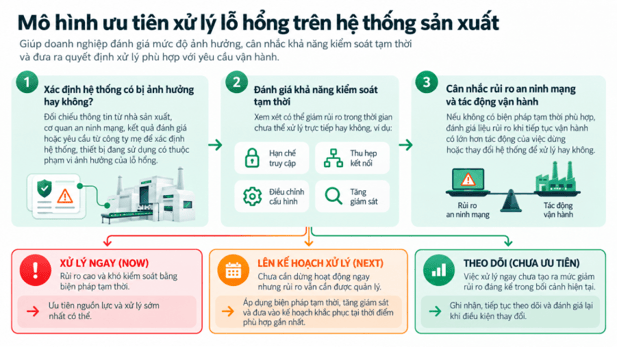
Với những lỗ hổng chưa thể khắc phục ngay, doanh nghiệp vẫn cần duy trì khả năng theo dõi và đánh giá lại khi điều kiện thực tế thay đổi. Nếu xuất hiện dấu hiệu bất thường hoặc thông tin mới cho thấy mức độ rủi ro tăng lên, thứ tự ưu tiên xử lý cũng cần được điều chỉnh tương ứng. Đây là lúc khả năng giám sát liên tục và phối hợp xử lý trở thành yếu tố quan trọng để doanh nghiệp giữ thế chủ động cho tới khi lỗ hổng được khắc phục hoàn tất.
NetGuardX bổ sung năng lực giám sát 24/7 và phối hợp trong quá trình xử lý lỗ hổng
NetGuardX vận hành hoạt động giám sát an ninh mạng 24/7, liên kết và phân tích tín hiệu từ tài khoản, thiết bị, kết nối và các hệ thống quan trọng để hỗ trợ doanh nghiệp nhận biết những dấu hiệu bất thường cần được xác minh.
Khi phát hiện vấn đề, đội ngũ chuyên gia phối hợp cùng bộ phận nội bộ để xác minh tình trạng, đánh giá mức độ ảnh hưởng và chuyển cấp xử lý tương ứng với mức độ ưu tiên của lỗ hổng; từ đó giúp doanh nghiệp tập trung nguồn lực vào những vấn đề cần xử lý trước mà vẫn duy trì khả năng quan sát đối với các hệ thống còn lại.
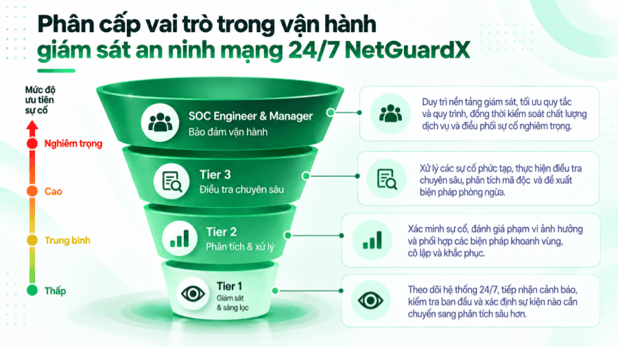
Với vai trò như một phần mở rộng của đội ngũ CNTT nội bộ, NetGuardX bổ sung nguồn lực chuyên môn và khả năng giám sát liên tục, hỗ trợ doanh nghiệp phối hợp xử lý nhất quán trong môi trường vận hành thực tế.
Tìm hiểu thêm về dịch vụ NetGuardX!
Hotline: 1900 1586
Email: marketing@netnam.vn
Website: https://netnam.com/netguardx
NETNAM CORPORATION – 30 năm cung cấp giải pháp mạng và dịch vụ công nghệ thông tin uy tín cho doanh nghiệp
Trụ sở chính: Tầng 2, Tòa nhà HITC, 239 Xuân Thủy, Phường Cầu Giấy, Hà Nội
Chi nhánh: 7 Nguyễn Thị Minh Khai, Phường Sài Gòn, TP. Hồ Chí Minh
Văn phòng đại diện: 2 Quang Trung, Phường Hải Châu, Đà Nẵng.
Doanh nghiệp của bạn mất bao lâu để phát hiện một cuộc tấn công? NetGuardX đánh giá hiện trạng và bàn giao đề xuất lộ trình giám sát trong 5 ngày làm việc.
Đặt lịch đánh giá